Sobrevivir a la FP Online de Sanidad y Emergencias: Guardias, EdTech y Cómo Organizarte sin Perder la Cordura
Cuando pensamos en amenazas para un sistema sanitario, solemos imaginar catástrofes naturales, accidentes masivos o, como mucho, un atentado terrorista clásico. Pero hay un concepto que lleva años ganando peso en los círculos militares y de seguridad, y que empieza a asomar también en la literatura médica: la guerra híbrida.
Un artículo reciente publicado en el American Journal of Emergency Medicine (Granholm, Tin y Ciottone) plantea una idea incómoda pero necesaria: los hospitales, los servicios de emergencias médicas (SEM) y la atención prehospitalaria pueden ser objetivos directos de este tipo de conflicto, no solo daños colaterales.
¿Qué es exactamente la guerra híbrida?
La guerra híbrida no es un tipo de arma ni un escenario único, sino una combinación deliberada de amenazas: guerra convencional, guerra irregular, terrorismo, criminalidad organizada, ciberataques y tecnología disruptiva como los drones. Lo que la hace especialmente peligrosa es que se mueve en la llamada «zona gris»: ese espacio ambiguo entre la paz y la guerra abierta, donde no siempre está claro quién ataca, con qué intención, ni si lo ocurrido debe gestionarse como un delito, un accidente o una agresión de un actor estatal.
Esa ambigüedad no es un efecto secundario: es la estrategia. Cuanto más difícil resulta atribuir un ataque, más difícil es también activar una respuesta coordinada y contundente.
Not war, not terrorism, the impact of hybrid warfare on emergency medicine-
Granholm, F., Tin, D., & Ciottone, G. R. (2022). Not war, not terrorism, the impact of hybrid warfare on emergency medicine. American Journal of Emergency Medicine, 62, 96–100. https://doi.org/10.1016/j.ajem.2022.10.021
El personal sanitario somos objetivo
El artículo señala algo que como docentes y profesionales de emergencias deberíamos tener muy presente: debilitar el sistema sanitario de un país es una forma eficaz de desestabilizar a toda su sociedad. Si el sistema de salud falla, la población pierde confianza en las instituciones, la capacidad de respuesta ante otras crisis se reduce, y el efecto psicológico sobre la sociedad es enorme.
Dentro de la sanidad, la atención prehospitalaria y los servicios de urgencias son los eslabones más expuestos, precisamente por su papel de primera respuesta ante cualquier tipo de crisis.
mmm... ¿Cómo nos preparamos?
Aquí está, para mí, la parte más útil del artículo desde el punto de vista formativo: los autores no proponen inventar protocolos nuevos para cada amenaza híbrida imaginable. En su lugar, defienden un enfoque de «todo riesgo» (all hazards), apoyado en marcos ya existentes como el de la Medicina de Contraterrorismo (CTM), reforzando tres pilares:
- Conciencia situacional: entender el contexto y detectar señales de alerta temprana.
- Preparación y planificación: adaptar los planes de emergencia ya existentes para contemplar escenarios combinados (por ejemplo, un ciberataque a los sistemas de comunicación coincidiendo con una agresión física).
- Coordinación multiorganizacional: ningún servicio puede afrontar esto en solitario; requiere coordinación entre sanidad, protección civil, fuerzas de seguridad y gestores de infraestructuras críticas.
mención especial a T.s en coordinación de emergencias y técnicos en emergencias sanitarias como resto de profesionales de prehospitalaria
Este tema conecta de lleno con contenidos que trabajamos en el ciclo: la gestión de riesgos no convencionales, la coordinación interinstitucional ante escenarios de atribución ambigua, la protección de infraestructuras críticas y la robustez de los sistemas de comunicación de emergencia frente a interrupciones (ciberataques incluidos).
Es un buen recordatorio de que la formación en emergencias no puede quedarse anclada en los riesgos «de siempre». El panorama de amenazas cambia, y con él debe evolucionar también cómo entrenamos a quienes coordinan la respuesta.
UNA REFLEXIÓN DESDE LA PRÁCTICA PREHOSPITALARIA
Leyendo este artículo no he podido evitar pensarlo desde mi propia experiencia en emergencias. Cuando salimos a un aviso, nuestra cabeza está entrenada para valorar riesgos muy concretos: la escena, el mecanismo lesional, la seguridad del equipo. Lo que este artículo plantea es un tipo de riesgo distinto, más difuso, para el que ninguna de nuestras checklist habituales está pensada: ¿qué pasa si la propia infraestructura que sostiene nuestra respuesta —las comunicaciones, la energía, los sistemas de gestión de pacientes— es el objetivo?
Durante mucho tiempo hemos dado por hecho que la sanidad, por su propia naturaleza, queda «al margen» del conflicto. La evidencia que arrojan los datos de Ucrania desmonta esa idea de raíz: los hospitales, las urgencias y la atención primaria no son daños colaterales, sino objetivos elegidos. Y aunque trabajemos lejos de un escenario de guerra convencional, el ciberataque a un hospital cercano —algo mucho más plausible en nuestro entorno— puede generar exactamente el mismo efecto de saturación en cascada que describen los estudios: ambulancias desviadas, tiempos de espera disparados, pacientes que se van sin ser atendidos.
Esto me lleva a una conclusión que comparto con los autores: no necesitamos reinventar la rueda, pero sí necesitamos ampliar el marco mental con el que entrenamos a los futuros técnicos y sanitarios de emergencias. La resiliencia operativa no depende solo de saber actuar ante una víctima, sino de saber sostener la asistencia cuando falla todo lo que damos por garantizado: la comunicación por radio, el acceso al historial, la coordinación entre servicios. Formar en esto no es alarmismo, es la misma lógica de la medicina de catástrofes aplicada a un tipo de amenaza que, nos guste o no, ya forma parte del panorama.
BIBLIOGRAFÍA
Granholm, F., Tin, D., & Ciottone, G. R. (2022). Not war, not terrorism, the impact of hybrid warfare on emergency medicine. American Journal of Emergency Medicine, 62, 96–100. https://doi.org/10.1016/j.ajem.2022.10.021
Tin, D., Barten, D. G., Granholm, F., Kovtonyuk, P., Burkle, F. M., & Ciottone, G. R. (2023). Hybrid warfare and counter-terrorism medicine. European Journal of Trauma and Emergency Surgery, 49(2), 589–593. https://doi.org/10.1007/s00068-023-02230-y
Barten, D. G., Tin, D., Granholm, F., Rusnak, D., van Osch, F., & Ciottone, G. (2023). Attacks on Ukrainian healthcare facilities during the first year of the full-scale Russian invasion of Ukraine. Conflict and Health, 17, Article 57. https://doi.org/10.1186/s13031-023-00557-2
Guerra híbrida y sanidad: por qué los servicios de emergencias deben empezar a prepararse
Afrontémoslo sin anestesia: entrar un lunes a primera hora a impartir un módulo como Validación y explotación de datos se parece bastante a un triaje en plena noche de luna llena. Sabes que viene curva y que los recursos son limitados. En las ramas sanitarias y de emergencias vemos una realidad incontestable: el nivel de base con el que llega el alumnado a la estadística y al manejo de datos es, siendo generosos, para ponerse a temblar.
Pretender que asimilen conceptos como dispersión, muestreo o análisis de registros clínicos con una presentación estática tradicional es como intentar canalizar una vía central a ciegas en mitad de un bache en un SVA. This is not the way.
Integrar un copiloto en el propio lienzo
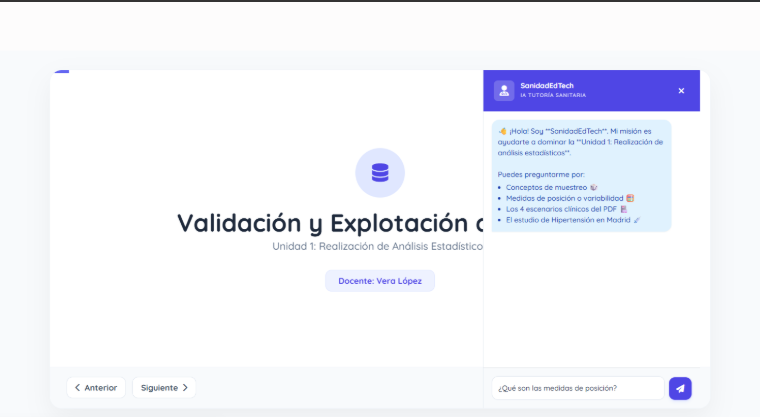
En lugar de resignarnos al típico «profe, no entiendo nada» a deshoras, decidí aplicar un protocolo de soporte vital básico al material docente. Lo que veis en la captura es la interfaz de la Unidad 1: Realización de Análisis Estadísticos, pero con una modificación de serie: un agente inteligente (SanidadEdTech) incrustado directamente en la diapositiva.
No se trata de meter tecnología por puro postureo galáctico. Es un tutor contextualizado que conoce al milímetro el temario:
Conceptos clave de muestreo y representatividad.
Medidas de posición y variabilidad sin rodeos matemáticos infumables.
Resolución guiada de los escenarios clínicos reales (como el caso práctico de hipertensión).
Por qué la IA en la diapositiva salva la guardia pedagógica
Andamiaje sin miedo al ridículo: Quien no distingue una media de una mediana rara vez levantará la mano en clase delante de veinte personas. Preguntárselo al tutor integrado a las diez de la noche desde su casa elimina la vergüenza y nivela el suelo cognitivo de forma personalizada.
Aprendizaje ubicuo real: El contenido deja de ser un PDF inerte. La duda se atiende en el instante exacto y en el dispositivo donde el alumno está trabajando, sin fricción y sin esperas.
Triaje de dudas en el aula: Si el agente resuelve las cuarenta consultas mecánicas y repetitivas sobre fórmulas o definiciones básicas, en el aula presencial podemos dedicarnos a lo que de verdad salva vidas: el pensamiento crítico, la interpretación clínica y la toma de decisiones.
La tecnología no sustituye el ojo clínico ni el criterio pedagógico, igual que un monitor multiparamétrico no te dice por sí solo qué medicación administrar. Pero cuando el terreno se complica y la base flaquea, equiparse con las mejores herramientas no es un capricho: es el camino.
Presentaciones con agentes de IA: A propósito de un caso-Validación y explotación de datos-
dmitámoslo sin anestesia: la mayoría de los mortales que trabajan en un hospital o en un aula ven la ciberseguridad como una molestia insoportable impuesta por «los de informática». Es comprensible. Cuando llevas diez horas de pie en el box de reanimación o corrigiendo memorias de prácticas de FP, lo último que te apetece es que una pantalla te exija doce caracteres con una mayúscula, un número romano y la firma de tu abuela en sangre.
¿La reacción habitual? Poner Verano2026* en todas partes o abrir la primera web que sale en Google y pulsar en «Generar contraseña».
Y ahí está el error clínico. Pensar que cualquier página web que te regala una clave aleatoria es inofensiva equivale a encontrar una jeringa precargada en el suelo del pasillo y ponérsela al primer paciente que tosa porque «venía lista para usar». Decía Marco Aurelio en sus Meditaciones que «el arte de vivir se parece más a la lucha que a la danza». Proteger los datos de tus pacientes o tus alumnos no es una coreografía que puedas delegar en terceros: es una trinchera diaria.
todo tiene un precio
Para entender por qué una web externa no debe tocar tus claves, no necesitas un máster en telecomunicaciones, solo sentido común de triaje:
No sabes quién guarda los registros: Cuando una página remota calcula tu contraseña en sus servidores, esa información viaja por la red. Aunque la conexión ponga el candadito verde, no tienes ni la más remota idea de qué base de datos está guardando un registro de lo que se acaba de crear ni a qué dirección IP está asociada.
El negocio de lo «gratis»: Si un servicio web no te cobra nada y no sabes cómo se financia, el producto suele ser la telemetría que extraen de ti o los fallos de seguridad de sus propios scripts.
Vulnerabilidad en tránsito: Si la web sufre una inyección de código malicioso por parte de un atacante, la contraseña que te acaba de salir en pantalla puede duplicarse en silencio hacia el servidor del atacante antes de que te dé tiempo a pegarla en el visor de analíticas.
En el credo mandaloriano, el beskar no se pide prestado a un mercader ni se compra en una tienda de conveniencia: lo fundes tú mismo en tu fragua, lingote a lingote. Con las contraseñas ocurre lo mismo. Un generador que funciona en local no es más que una herramienta que se ejecuta exclusivamente con la potencia de cálculo de tu propio ordenador o móvil, sin enviar ni un solo byte al exterior.
-
Funciona en modo avión (aislamiento estricto): Puedes cortar el Wi-Fi, desconectar el cable de red y la aplicación seguirá funcionando exactamente igual. Si la máquina no emite datos a la red, es matemáticamente imposible que alguien intercepte la clave en el momento de crearla. Es el equivalente a trabajar en un quirófano con presión negativa: el patógeno no sale porque no hay vía de escape.
-
Aleatoriedad pura, no de mentira: Los generadores caseros de mala calidad usan funciones matemáticas predecibles. Las herramientas locales serias utilizan el motor criptográfico interno del propio navegador (window.crypto), que recoge el ruido físico del procesador para generar entropía real. Una clave generada así (comoUw^C$0P@tepaLwALZAx*) tardaría más de un millón de años en ser reventada por un superordenador.
-
Se adapta a la fatiga mental del turno: Nadie en planta ni en el aula quiere memorizar secuencias de símbolos imposibles. Al ejecutarlo en local, puedes configurar el tipo de clave que necesitas según el caso:
-
Passphrases (frases seguras): Une palabras aleatorias con un separador. Son larguísimas para los atacantes pero tu cerebro las retiene en dos segundos.
-
Modo fonético / Leet: Crea combinaciones pronunciables con números intercalados, perfectas para los programas prehistóricos del hospital que se cuelgan si les metes un símbolo extraño.
-
La tecnología no tiene por qué ser una pesadilla burocrática ni un acto de fe ciega en servidores de Silicon Valley. Tratar la seguridad de tus accesos con el mismo rigor con el que te lavas las manos antes de una cura no es paranoia técnica: es higiene profesional básica.
Forja tus propias llaves en tu propio equipo, cierra la puerta a intermediarios y deja de tentar a la suerte con la libreta de notas del móvil.
ejemplo creador contraseñas por vibe coding
Quiero que construyas una aplicación web completa llamada «Almacén de Beskar» —
un generador temático de contraseñas y passphrases seguras, 100% cliente
(sin backend, sin llamadas a servidor, todo corre en el navegador).STACK
– HTML5 + CSS3 + JavaScript vainilla (sin frameworks ni dependencias externas
aparte de una fuente de Google Fonts).
– Tres archivos: index.html, styles.css, app.js.
– Diseño responsive, tema oscuro con acentos de color por temática.FUNCIONALIDAD PRINCIPAL
1. Diccionarios temáticos
Varios sets de palabras clave por franquicia/temática (Star Wars, Harry Potter,
El Señor de los Anillos, Cyberpunk & Sci-Fi, Marvel & DC, RPG & Videojuegos,
Anime & Manga, Mitología), más una opción «Crossover» que mezcla todas, y una
opción «Lista de Palabras Personalizada» donde el usuario escribe sus propias
palabras separadas por comas.2. Cuatro modos de generación
– Passphrase: combina varias palabras del diccionario elegido (número
configurable con slider) con un separador (fijo o aleatorio) y, opcionalmente,
un número.
– Mutada/Leet: toma una palabra base y aplica sustitución leet parcial y
aleatoria (a→@, e→3, i→1, o→0, s→$, t→7…), rellenando hasta una longitud
configurable con caracteres aleatorios del charset elegido y barajando el
resultado.
– Criptográfica: un «stem» corto de la temática + relleno totalmente aleatorio
hasta la longitud elegida, barajado.
– Fonética: concatena sílabas pronunciables aleatorias + un stem temático,
recortado a la longitud elegida.3. Opciones de configuración
– Longitud / número de palabras vía slider.
– Separador (fijo entre una lista de símbolos, o aleatorio).
– Campo de símbolos permitidos (editable).
– Checkboxes: incluir números, capitalizar palabras (TitleCase), evitar
caracteres ambiguos (O, 0, l, 1, I).4. Panel de seguridad
– Cálculo de entropía en bits según el modo y las opciones activas.
– Barra visual de fuerza + badge (Débil/Moderada/Muy Fuerte/Ultra Fuerte)
con umbrales en 40/60/80 bits.
– Estimación de tiempo de crackeo para tres escenarios (PC rápido ~10^9
intentos/seg, granja GPU ~10^12, cluster/cuántico ~10^15), formateado en
segundos/minutos/horas/días/años según corresponda.
– «Breakdown» de la contraseña generada (de qué se compone: saga, palabras,
separador, etc.) mostrado como pills/etiquetas.5. Historial de sesión
– Guarda las últimas 20 contraseñas generadas en memoria (nunca en
localStorage/sessionStorage/disco), con saga, modo y hora.
– Panel desplegable con badge de contador, botón para copiar cada entrada,
botón para limpiar historial, y botón para exportar el historial completo
a JSON descargable.6. Generación en lote (modal)
– Genera un lote de 5/10/20 contraseñas de una vez, listadas con botón de
copiar individual, botón «copiar todas» y botón de exportar a CSV.7. Código QR
– Modal que muestra un QR generado localmente en un <canvas> (sin librerías
externas ni llamadas a APIs de terceros) para poder pasar la contraseña
a otro dispositivo sin exponerla por red.8. Extras de UX
– Botón de mostrar/ocultar contraseña (máscara con puntos).
– Botón de copiar con feedback visual tipo «toast».
– Feedback sonoro opcional (Web Audio API, tonos sintéticos simples) con
botón de mute/unmute.
– Selector de tema que cambia la paleta visual según la saga elegida.
– Atajo de teclado (barra espaciadora) para regenerar, salvo que el foco
esté en un input/select.REQUISITOS DE SEGURIDAD (imprescindibles, no opcionales)
– Todos los números aleatorios deben salir de crypto.getRandomValues(), NUNCA
de Math.random(). La función de generación de enteros aleatorios debe usar
rejection sampling para eliminar el sesgo de módulo y garantizar distribución
uniforme real (el cálculo de entropía en bits depende de esto).
– Ningún dato generado por el usuario (contraseñas, palabras personalizadas)
debe insertarse nunca con innerHTML. Usa siempre creación de nodos DOM
(createElement + textContent) o innerText.
– No uses atributos onclick=»…» construidos por interpolación de strings con
datos dinámicos. Usa addEventListener con closures.
– Al exportar a CSV, neutraliza la inyección de fórmulas: si un campo empieza
por =, +, -, @, tab o retorno de carro, antepón un apóstrofo o un espacio
antes de escribirlo.
– Añade una meta Content-Security-Policy en el <head> (restringiendo script-src
y default-src a ‘self’, permitiendo solo fonts.googleapis.com/fonts.gstatic.com
para tipografías) y usa integrity (SRI) en el <link> de Google Fonts, o
aloja las fuentes localmente si es más simple.
– No debe existir ninguna llamada de red para generar, mostrar, guardar o
compartir contraseñas (todo el flujo, incluido el QR, es local).
– Nada de contraseñas ni historial debe persistir en localStorage, cookies
ni IndexedDB — todo vive en memoria y desaparece al recargar.ENTREGABLES
index.html, styles.css y app.js completos y funcionales, en español, listos
para abrir directamente en el navegador sin build step ni dependencias de npm.
Si dejas que una web elija tu contraseña, es como reutilizar una aguja: sabes que va a acabar mal
Seamos sinceros: la medicina basada en la evidencia es un concepto precioso sobre el papel. Es como la paz en la galaxia, todos la queremos, pero en la práctica es una utopía inalcanzable. Mientras tú intentas decidir a quién triar primero en una urgencia desbordada, o preparas tu clase de FP de madrugada, ahí fuera se publican diariamente un multiverso de conocimiento. No sé vosotros, pero mi cerebro no es un disco duro de estado sólido. Intentar procesar esa hiperinflación de literatura científica es el camino más rápido hacia el burnout. El modelo tradicional de búsqueda y lectura está roto, es humanamente imposible mantenerse al día. Aquí es donde la mayoría tira la toalla y sigue haciendo las cosas «como se han hecho siempre». Pero no hemos venido a ser mediocres.
¿Y si te dijera que existe un "droide astromecánico" capaz de peinar la galaxia de datos por ti?
Olvídate de los modelos de lenguaje generales que alucinan respuestas y se inventan fuentes. Os presento
a Consensus AI. Esta herramienta opera con Recuperación Aumentada por Generación (RAG) sobre
un corpus cerrado de más de 220 millones de artículos científicos revisados por pares. Es pura
aleación de beskar para proteger tus decisiones clínicas y académicas. Veamos cómo nos salva el turno
a cada uno.
PARA LOS QUE ESTÁN EN LA TRINCHERA: SANITARIOS
Tienes tres minutos entre paciente y paciente. Necesitas saber si el ayuno intermitente realmente mejora la pérdida de peso a largo plazo o si es otra moda de internet. Si buscas en Google, acabarás leyendo
un blog de un influencer. Si buscas en PubMed a pelo, te comerás 400 estudios en ratones.
Filtra el ruido (Medical Mode): Activando este modo, Consensus restringe su búsqueda a 8 millones de artículos y 50.000 guías clínicas provenientes exclusivamente de las 1.000 revistas médicas de mayor impacto mundial (The Lancet, NEJM, JAMA). Cero paja, solo la élite de la evidencia.
Respuestas para humanos (Consensus Meter): Haces una pregunta de Sí o No, y el algoritmo te devuelve un gráfico rápido categorizando la literatura en «Sí», «No» o «Mixto» . Te da el
porcentaje de acuerdo de la comunidad científica en segundos.
Ningún algoritmo sustituye tu juicio. El sistema valora las citas y el prestigio de la revista, pero es ciego al sistema GRADE.
Un paper con fallos metodológicos publicado en una revista famosa sigue siendo peligroso.
Usa la IA como tu copiloto, no como tu comandante.
maestros del gremio: Profesores
Actualizar la bibliografía de nuestras guías docentes o diseñar casos clínicos para Aprendizaje Basado en Problemas (ABP) consume una energía vital que preferiríamos gastar en dormir. La tecnología está aquí para liberarnos de la burocracia académica.
- Gestión sin dolor: Se acabó teclear citas a mano.
- Consensus se integra de forma nativa con Zotero,permitiendo exportar artículos directamente a tu biblioteca en formatos como APA o Vancouver,
aniquilando el riesgo de errores de transcripción . - Casos clínicos que no dan vergüenza ajena: Usando filtros de lenguaje natural (ej. «ensayos grandes con n>1000»), puedes modelar viñetas de pacientes reales para simulaciones biomédicas.
PARA LOS FOUNDLINGS: ESTUDIANTES
A los que estáis empezando: la alfabetización en inteligencia artificial (AI Literacy) ya no es optativa, es supervivencia básica . Si no aprendéis a dominar estas herramientas, ellas os dominarán a vosotros.
- Destruyendo la Torre de Babel: La ciencia se escribe en inglés, pero Consensus ahora soporta varios idiomas. Podéis interrogar a la base de datos en español y recibir las síntesis en castellano. Se acabaron las excusas lingüísticas.
- Cuidado con los Muros de Pago: Un 52% de la ciencia mundial sigue secuestrada tras muros depago (paywalls) . Si la IA solo puede leer los resúmenes, se tragará todo el sesgo que los autores hayan querido maquillar . Usad vuestras credenciales universitarias o de estudiantes en la plataforma para desbloquear los textos completos . El conocimiento exige esfuerzo.
Consensus: Profesores, estudiantes y profesionales de la salud
Hay que tener muy claro qué se puede hacer y, sobre todo, qué NO se debe hacer con el vibe coding. Últimamente veo a mucho docente jugando a ser desarrollador, pidiéndole a la IA que le monte «aplicacioncitas» web que recogen nombres de alumnos, notas, o peor aún, datos de pacientes para casos clínicos. Os lo voy a decir con la misma sutileza con la que quito un esparadrapo: si usas IA para crear una app con datos sensibles, no blindas la ciberseguridad (porque la IA, por muchas «buenas vibras» que tenga, no te configura un servidor seguro por defecto) y hay una brecha de datos… el culpable eres TÚ. Tú eres el garante de esa información. A ti es a quien le va a caer todo el peso de la Agencia Española de Protección de Datos (nuestro Imperio Galáctico particular), no a Sam Altman. La ignorancia técnica no te exime de la responsabilidad civil.
¿Significa esto que debemos meter la IA en carbonita y olvidarnos del tema? Ni de broma.
Hay una manera brillante, segura y tremendamente sencilla de usar el vibe coding para optimizar nuestro trabajo docente sin jugarnos la hipoteca: crear recursos didácticos interactivos en formato HTML abierto y estático. Archivos que solo muestran información, que viven en el navegador del alumno, que no tienen bases de datos detrás y que no recogen ni comprometen absolutamente nada. Pura pedagogía encapsulada. Este es el camino.
En el mundo del desarrollo, el vibe coding es básicamente programar utilizando lenguaje natural mediante una IA. Tú no escribes las etiquetas HTML ni los scripts de JavaScript; tú te pones el casco de Mandaloriano, y le das las coordenadas exactas al droide astromecánico (ChatGPT, Claude, Gemini) para que él haga el trabajo sucio.
Nosotros ponemos el cerebro, la pedagogía y la ética; la IA pone el pico y la pala.
Para que veáis que no os vendo la moto, mirad este recurso sobre los Fundamentos Físicos de los Rayos X que he montado: Échale un ojo aquí. Es interactivo, es visual y, lo más importante, no pide ni guarda un solo dato.
Minicurso de supervivencia: Cómo hacer Vibe Coding con perspectiva tecnopedagógica
Para que la IA no os devuelva una web sacada de Geocities en 1998, hay que saber pedir. El secreto de un buen diseño instruccional con IA no está en pedirle «una web sobre anatomía», sino en darle un prompt (una instrucción) estructurado como si fuera el acero Beskar de nuestra armadura.
Aquí tenéis el esqueleto de un prompt eficaz:
Copiáis el código que os escupe la IA, lo pegáis en el bloc de notas, lo guardáis como mi_clase.html y ¡boom!, magia potagia. Ya tenéis un recurso web funcional, seguro y ético que podéis subir a Moodle o mandar por correo.
A ver, seamos socráticos por un momento: «solo sé que no sé programar». Es evidente que a más dominio técnico tengas sobre HTML, CSS y la lógica de programación, mejores resultados vas a obtener. Si sabes diferenciar un <div> de un <span>, podrás afinar el tiro, corregir bugs tontos y pedirle a la IA modificaciones mucho más quirúrgicas (como si estuvieras suturando con hilo de seda del 0.0 en lugar de usar grapas de ferretería).
PERO (y este «pero» es más grande que mi cansancio en un turno de 12 horas), no es estrictamente necesario saber programar para obtener resultados educativos brutalmente buenos.
Al final del día, el bisturí no hace al cirujano. Lo que convierte un trozo de código en una experiencia de aprendizaje válida es tu conocimiento pedagógico. Si sabes cómo aprende el cerebro, si sabes estructurar la información y plantear preguntas que generen conflicto cognitivo, el vibe coding en HTML te va a dar un material excelente sin que hayas tenido que teclear un solo punto y coma.
La tecnología está ahí para quitarnos el trabajo aburrido y dejarnos tiempo para lo verdaderamente importante: pensar, enseñar y, de vez en cuando, tomar un café decente en la sala de profesores antes de volver al caos.
Probadlo. Trastead. Romped el código (mientras no tenga datos reales). Como diría el maestro Yoda: «El mayor maestro, el fracaso es».
Nos vemos en la próxima guardia. Que la Fuerza (y la cordura) os acompañe.
Vibe Coding Educativo: Cómo crear recursos didácticos en HTML con IA (sin liarla con datos)
Hoy no vengo con el discurso motivacional barato de los aplausos. Vengo a hablaros de la realidad pura y dura bajo un modelo que explica por qué todo parece estar rompiéndose: el modelo BANI. Si el mundo ya era difícil, ahora es, sencillamente, incomprensible. Bienvenidos al modelo BANI sanitario.
Aquí va mi testimonio de lo que vivimos entre sirenas y paredes de hospital, y por qué no hemos aprendido nada:
1. Fragilidad (Brittle): El sistema era de cristal, no de acero
Nos vendieron la moto de que teníamos la mejor sanidad del mundo, pero el modelo BANI nos dio una bofetada: éramos Frágiles. Un sistema es frágil cuando parece sólido pero colapsa por un solo fallo. En 2020, el fallo fue no tener lo básico. ¿Os acordáis de cuando nos hacíamos delantales con bolsas de basura?. Ayudar a los demás nos costó la vida de compañeros que se contagiaron por una falta de mascarillas que clama al cielo. Fue un colapso sistémico donde la falta de previsión y de canales de respaldo nos dejó desnudos frente al virus. Este es el primer punto del modelo BANI sanitario.
2. Ansiedad (Anxious): El peso de decidir quién vive
La Ansiedad en este nuevo mundo no es solo estrés, es la impotencia ante la incertidumbre total. Nada define mejor esto que el triaje en pandemia. Como enfermeros, tuvimos que decidir quién tenía prioridad para vivir porque no había respiradores para todos. Eso no es «gestión administrativa», es una carga psicológica que te destroza. Apagar un respirador y ver cómo una vida se apaga no tiene vuelta atrás. La sobrecarga de protocolos que cambiaban cada tres horas solo servía para que tuviéramos más miedo a equivocarnos.
3. No Linealidad (Non-linear): Un error aquí, una catástrofe allí
En un entorno No Lineal, la causa y el efecto están desconectados. Una decisión logística tomada en un despacho a cientos de kilómetros determinaba si en mi ambulancia tenía protección real o un trozo de tela quirúrgica que no servía para nada. En sanidad, si no documentamos el «porqué» de lo que hacemos, no entendemos el impacto real de nuestras acciones. Un pequeño fallo en la información hoy puede ser el desastre absoluto mañana.
4. Incomprensibilidad (Incomprehensible): Nadar en datos que no dicen nada
Finalmente, la Incomprensibilidad. Intentábamos buscar respuestas lógicas en montañas de datos, pero nada tenía sentido. Las cifras de fallecidos se convirtieron en números abstractos, y perdimos de vista la humanidad detrás de cada dato. Como experta en tecnología, os digo que de nada sirve tener mucha información si no sabemos filtrarla y convertirla en algo útil para salvar vidas. Quizás esto, es lo más rompedor del modelo BANI sanitario.
Decía el filósofo Séneca que «no es que tengamos poco tiempo, sino que perdemos mucho». Y en sanidad, hemos perdido demasiado tiempo romantizando el sacrificio. Observo con un sarcasmo doloroso que hemos vuelto a la «normalidad» con la memoria de un pez dorado. No se ha hecho casi nada para estar listos si esto vuelve a estallar; seguimos parcheando sistemas frágiles con la buena voluntad de la gente.
Pero escuchadme bien, porque esto va para los que gestionan y para los que están por venir: la vocación no es un cheque en blanco para vender la vida de los profesionales al por mayor. Se acabó eso de usar nuestra entrega como escudo para tapar la falta de inversión y de equipos de protección. Durante la pandemia, la explotación se disfrazó de heroísmo, pero no somos héroes de cómic; somos seres humanos de carne y hueso que vieron morir a sus propios compañeros por una gestión negligente.
No aceptéis que la «necesidad del servicio» justifique la precariedad. Si no aprendemos a exigir sistemas de información robustos, canales de comunicación redundantes y, sobre todo, respeto por nuestra integridad física y mental, estamos condenados a repetir el desastre. El sistema no puede sostenerse sobre el agotamiento crónico y la explotación de quienes cuidan. Si la sanidad no cuida a sus sanitarios, no es sanidad, es una fábrica de bajas laborales y traumas.
El modelo BANI en Sanidad: qué es y cómo aplicarlo
La Guía de los Fundamentos para la Dirección de Proyectos (Guía del PMBOK) no es una metodología per se, sino un compendio ontológico de estándares y buenas prácticas bajo el paraguas del Project Management Institute (PMI). En el contexto de la administración de la salud —un entorno de alta entropía y criticidad—, el PMBOK actúa como el sistema de soporte vital que garantiza la viabilidad de cualquier iniciativa, desde la implementación de un sistema de triaje por IA hasta la reestructuración de un área de urgencias.
Evolución del Paradigma
Históricamente, la gestión de proyectos en sanidad pecaba de un exceso de rigidez (enfoque predictivo o «en cascada»). Las ediciones clásicas del PMBOK (hasta la 6.ª) se centraban en procesos, lo cual es excelente para construir un búnker en Nevarro, pero a veces insuficiente para gestionar la volatilidad de la demanda asistencial.
La transición hacia las ediciones 7.ª y 8.ª (2025–2026) marca un cambio de fase hacia un enfoque basado en Principios y Dominios. Ya no se trata solo de «rellenar formularios», sino de asegurar que cada acción administrativa genere un beneficio tangible para el paciente y la organización (Entrega de Valor).
Para un administrador sanitario, el PMBOK ofrece dos herramientas complementarias:
Los 5 Grupos de Procesos (Estructura Clásica): Ideales para la gobernanza y el control fiscal.
Inicio y Planificación: Definir el alcance (qué se hace y qué no) para evitar que el presupuesto de suministros se desvíe a «proyectos fantasma».
Ejecución y Monitoreo: La supervisión constante de los KPIs (tiempos de espera, ocupación de camas, consumo de fungibles).
Cierre: La auditoría final y la transferencia del activo al entorno operativo.
Los 12 Principios de Dirección (Nueva Visión): Actúan como el «Código de Honor» del gestor. Incluyen el liderazgo responsable, la adaptabilidad y la resiliencia. En un hospital, esto se traduce en la capacidad de pivotar la estrategia de gestión ante una crisis de salud pública sin que el sistema colapse.
Áreas de conocimiento
En la gestión administrativa, el PMBOK nos obliga a segmentar el proyecto en 10 dimensiones críticas. Destaco las más relevantes para nuestro sector:
Gestión de Riesgos: Identificar qué puede fallar en la cadena de suministro o en la protección de datos (RGPD).
Gestión de los Interesados (Stakeholders): Alinear los intereses de los facultativos, el personal de enfermería, los proveedores y, por supuesto, los pacientes.
Gestión de la Integración: Asegurar que el nuevo software de gestión de turnos no deje inoperativo el servidor de radiología.
Entonces... ¿en qué quedamos?
Desde una perspectiva puramente técnica, el PMBOK es el marco de interoperabilidad que permite que diferentes departamentos de salud colaboren bajo un lenguaje común. Sin embargo, no debemos caer en el dogmatismo. Como bien sabría un estoico frente a la adversidad, «el objeto de la vida no es estar en el lado de la mayoría, sino para escapar de encontrarse a uno mismo en las filas de los insensatos».
Aplicar el PMBOK en sanidad no es seguir un manual de instrucciones al pie de la letra, sino desarrollar el juicio profesional para elegir qué procesos aportan orden y qué principios aportan humanidad. En última instancia, la tecnología y la administración son solo herramientas; el propósito —la salud del paciente— es la única constante en este universo cambiante.
Que la eficiencia os acompañe.
El Análisis Técnico: El PMBOK en el Ecosistema Sanitario
Muy buenas, camaradas
(y algún que otro bot que ande rastreando esto). Aquí vuestra enfermera de críticos favorita, esa que lo mismo te pone una vía central que te despliega un contenedor en Docker mientras suena la BSO de The Mandalorian.
Seguro que habéis oído hablar del Vibe Coding. Suena a algo muy místico, muy de «sentir la fuerza», pero en realidad es programar dejando que la IA lleve el peso del desarrollo mientras tú marcas el ritmo, el estilo y la dirección. Es como hacer una RCP con un dispositivo de compresiones automáticas: tú diriges la escena, pero la máquina hace el trabajo sucio.
Pero ojo, this is the way… solo si lo haces con cabeza. En el mundo de las emergencias y la sanidad, un error de código no es un «ups, se ha movido el logo»; puede ser una fuga de datos de salud de un alumno o un triaje mal calculado. Como decía Séneca: «No es que tengamos poco tiempo, sino que perdemos mucho». No lo pierdas arreglando brechas de seguridad que podías haber evitado con un buen prompt.
¿Por qué "Vibe Coding" en formación de Emergencias?
En nuestra rama, necesitamos herramientas ágiles: simuladores de medicación, calculadoras de dosis, gestores de incidentes de múltiples víctimas… Si podemos crear estas Apps rápido, mejor. Pero la IA es como un estudiante de primero de TES: tiene muchas ganas, pero si no le das instrucciones precisas, te monta un cristo en el box de vitales.
Usar el Vibe Coding con seguridad es vital porque:
Manejamos datos sensibles: Aunque sean casos ficticios, a veces usamos nombres reales de alumnos. La privacidad es sagrada.
La IA es «vaga» por naturaleza: Si no le pides seguridad, te escribirá el código más corto y fácil, que suele ser el más vulnerable.
Ética profesional: Como docentes, no podemos enseñar a crear herramientas chapuceras.
Conceptos clave (Sin que te explote la cabeza)
Antes de lanzarte al modelo de abajo, aclaremos cuatro términos para que no parezca que hablo en binario:
API Keys / Secrets: Son las llaves de tu casa digital. Si las dejas «hardcodeadas» (escritas directamente en el texto del código), es como dejar las llaves de la ambulancia puestas y la puerta abierta en mitad de las 3000 Viviendas.
Sanitización de Inputs: Es el lavado de manos del código. Antes de que un dato entre en tu base de datos, hay que limpiarlo para que no traiga «virus» (inyecciones SQL) que rompan tu sistema.
Rate Limiting: Poner un portero de discoteca en tu App. Evita que alguien (o un bot pesado) sature tu servidor haciendo 1.000 peticiones por segundo.
MIME Type: No es un mimo francés. Es el DNI de un archivo. Sirve para que, si un alumno sube una foto de un vendaje, el sistema compruebe que es una imagen y no un virus disfrazado.
El "Cinturón de Herramientas" Mandaloriano: El Prompt Maestro
Aquí tenéis el modelo genérico. Copiadlo, pegadlo y adaptadlo. No lo uséis a ciegas; recordad que la IA es vuestro Padawan, no vuestro maestro.
⚠️ NOTA PARA DOCENTES: Lo que aparece entre corchetes
[...]es lo que DEBÉIS RELLENAR vosotros según vuestro proyecto.
Voy a construir una aplicación web con vibe coding. Necesito que todo el código que generes siga estrictamente los siguientes requisitos de seguridad desde el principio. No los trates como opcionales ni los añadas después — deben estar presentes en cada archivo, endpoint y decisión de diseño desde el primer momento.
— STACK Y CONTEXTO —
[Describe aquí tu app: ej. Simulador de triaje START para alumnos de FP Sanidad]
Stack elegido: [ej. Next.js, Supabase, Tailwind]
Normativas aplicables: [GDPR / Ley Orgánica de Protección de Datos Personal]
— API KEYS Y VARIABLES DE ENTORNO ★ —
• NUNCA escribas una API key, secret, token o contraseña directamente en el código fuente.
• Todas las claves van en variables de entorno: process.env.MY_KEY o similares.
• Si necesitas usar una API key en el frontend, crea un endpoint proxy en el servidor — el cliente nunca debe ver la clave.
• Genera un .env.example y añade .env* al .gitignore desde el primer commit.
— VALIDACIÓN Y SANITIZACIÓN DE INPUTS ★—
• Sanitiza TODOS los inputs (formularios, URLs, JSON).
• La validación ocurre siempre en el SERVIDOR. La del cliente es solo estética.
• Usa esquemas estrictos (Zod, Joi o Pydantic) para definir qué datos permites.
• Escapa todo lo que se renderice en pantalla para prevenir XSS (que no nos inyecten scripts maliciosos).
• Usa queries parametrizadas o ORM. Cero concatenación de strings en SQL.
— RATE LIMITING EN RUTAS DE API ★ —
• Aplica límites de peticiones a TODAS las rutas.
• Ejemplo: Login (5 peticiones / 15 min), API general (100 / min).
• Bloqueo temporal tras 5 intentos fallidos de login.
— AUTENTICACIÓN Y SESIONES —
• Usa [JWT / Cookies httpOnly / OAuth2] para autenticación.
• Middleware de autorización en CADA ruta protegida.
• Define roles: [ej. Profesor / Alumno / Admin].
— COMUNICACIONES Y EXPOSICIÓN —
• Fuerza HTTPS.
• Configura cabeceras de seguridad (CSP, HSTS).
• CORS con dominios explícitos, nada de asteriscos «*» en producción.
— DEPENDENCIAS Y CÓDIGO —
• Antes de añadir una librería, comprueba vulnerabilidades (npm audit).
• No uses eval() ni funciones de ejecución dinámica.
— ESTÁNDAR DE REFERENCIA —
Sigue las recomendaciones del OWASP Top 10. Si algo de lo que te pido choca con esto, avísame antes de programar.
— REVISIÓN —
Al terminar cada bloque de código, dime qué controles de seguridad has aplicado y cuáles faltan.
El Código es como un Vendaje
Un vendaje mal puesto no solo no cura, sino que puede causar una necrosis. Con las aplicaciones para vuestros alumnos pasa lo mismo. El Vibe Coding nos da una velocidad increíble, pero la velocidad sin control… bueno, ya sabéis cómo acaban los speeders en Endor.
Sed reflexivos. Programad con intención. No dejéis que la IA tome las decisiones éticas o de seguridad por vosotros. Como diría un buen filósofo (o un cazarrecompensas con principios): la tecnología es el camino, pero tú eres quien decide hacia dónde lleva.
¡A darle a las teclas, que el turno de noche es largo!
Vibe Coding en Emergencias: No seas un «Stormtrooper» del Código
¡Buenos dias!
Si habéis sobrevivido a un turno de catorce horas en urgencias lidiando con gráficas mal cumplimentadas o a una tarde intentando que vuestros alumnos de FP entiendan que una base de datos mal validada es más peligrosa que un bisturí oxidado, sabéis de lo que hablo.
Como enfermera, sé que un dato erróneo en el triaje puede ser fatal. Como docente en el T.S. en Documentación y Administración Sanitarias, sé que soltarles a los alumnos un bloque de teoría sobre el ciclo de vida del dato sin anestesia tecnológica es el equivalente pedagógico a una parada cardiorrespiratoria: no hay pulso, no hay interés, solo queda un encefalograma plano frente a la pantalla.
Hoy os traigo cómo he hackeado la atención en el módulo de Validación y Explotación de Datos utilizando Vibecoding y Gemini.
¿Qué es esto del vibecoding?
¿Qué es esto del vibecoding? Para los que no tenemos tiempo de picar código entre guardia y guardia, es la salvación. En esencia, he utilizado el lenguaje natural —mi voz de mando técnica— para que la IA genere la arquitectura que necesitaba. Gracias a esto, he integrado un chatbot dinámico de Gemini directamente en mi flujo didáctico.
No estoy ante el típico chatbot que repite como un loro. A través de un endpoint de Google, he dotado a mi presentación de un cerebro capaz de actuar como un auditor de datos en tiempo real. La infraestructura es sencilla pero quirúrgica: un frontend reactivo generado en Cursor que consulta a Gemini para que cuestione cada entrada de información del alumno.
Ejemplo práctico: Validación y explotación de datos. T.S en Documentación Sanitaria
En los Ciclos Formativos de Grado Superior, el problema no suele ser la falta de información, sino la incapacidad de jerarquizarla. El alumno recibe el impacto de datos y se queda bloqueado, como un técnico de emergencias novel ante un accidente con múltiples víctimas.
Este recurso tecnopedagógico permite que, una vez finalizado el temario, el alumno utilice la presentación interactiva para testear su propio mapa mental. El chatbot integrado funciona como una herramienta de validación de alto nivel:
- ¿Qué tipo de variable estadística es más interesante para interpretar los datos?
- ¿Cómo se aplica los ciclos de calidad?
Desde un punto de vista filosófico o moderno, estamos pasando de la educación bancaria de Freire a una construcción del saber mediada por algoritmos de última generación. Como dicen los millenials, «todo fluye», y si tu contenido educativo no fluye a través de una arquitectura moderna, sencillamente se convierte en un residuo biológico intelectual.
Desde un punto de vista filosófico y profesional, debo ser tajante: por muchas facilidades que he integrado en este recurso, si no se trabaja el pensamiento crítico, el trabajo autónomo y el esfuerzo, la IA no servirá absolutamente de nada. Es papel mojado.
El alumno debe ser plenamente consciente de que su labor es supervisar lo generado por la IA. Ser Técnico Superior implica asumir unas responsabilidades y un conocimiento que ni la deriva de la tecnología educativa ni un sistema pedagógico que a veces parece empeñado en exigir cada vez menos pueden mermar. Si bajamos el listón, debilitamos el esqueleto vertebrador de nuestro país: la Formación Profesional.
Implementar IA no es ponerle «adornos» al aula para parecer modernos o techies. Es dotar a mis alumnos de una estructura intelectual sólida. Es enseñarles que la tecnología es la herramienta, pero el criterio clínico y la capacidad de análisis son el código ético que debe regir su profesión. Como decía Heráclito, «el sol es nuevo cada día», pero sin una mirada crítica que lo interprete, solo es luz que ciega.
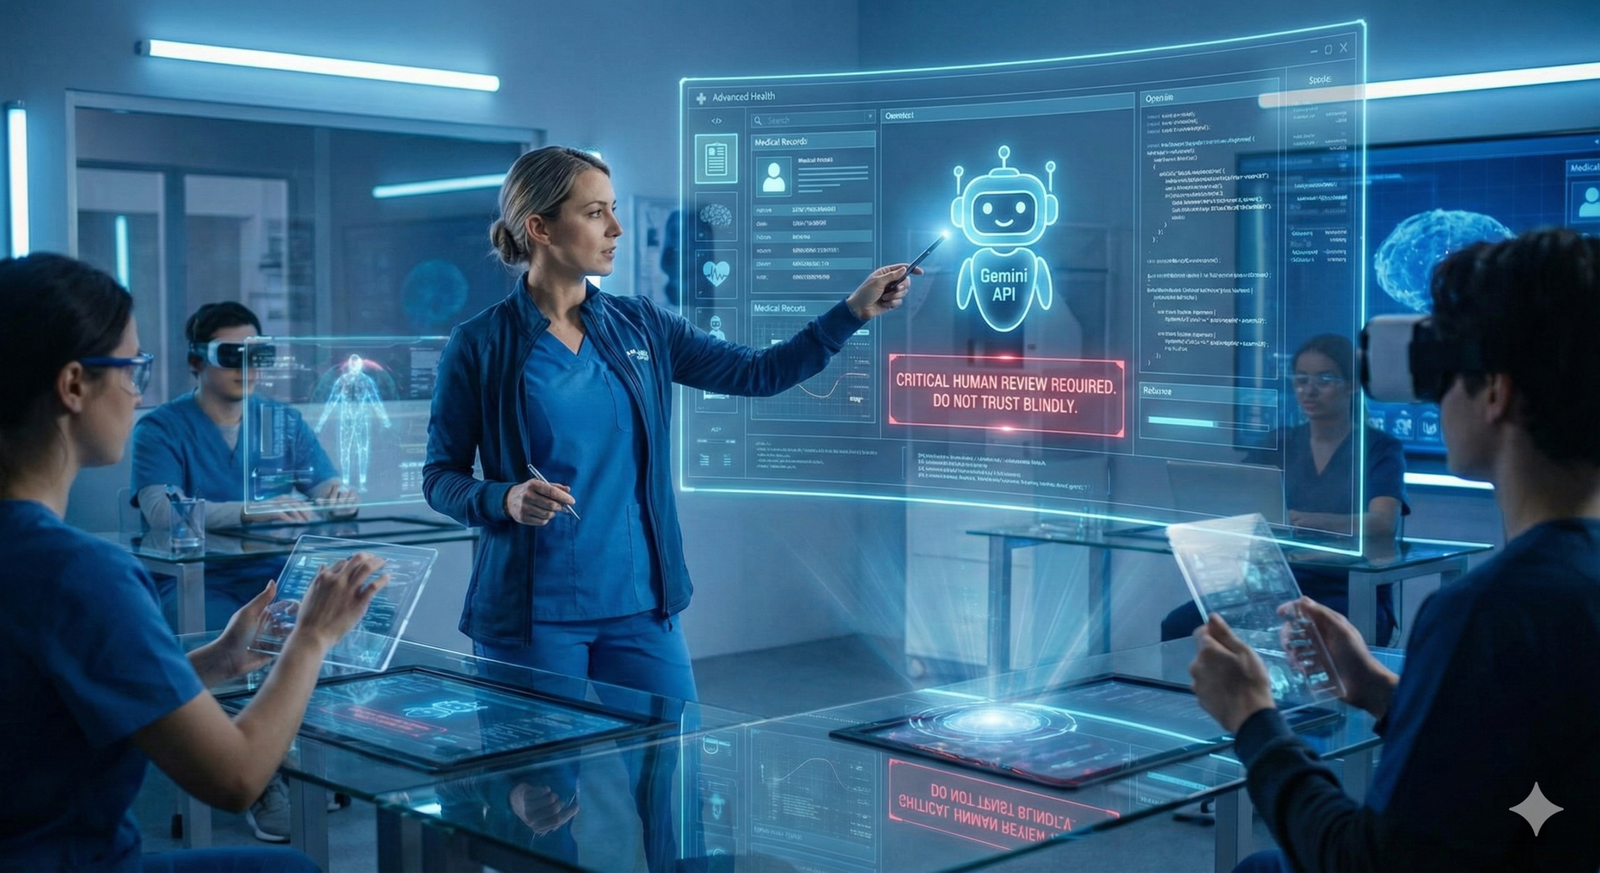
Supervisión humana
En el Grado Superior de Sanidad, la innovación es supervivencia. Pero no nos confundamos: la IA no sustituye al documentalista sanitario; lo dota de un exoesqueleto para que su capacidad de análisis no se hunda bajo el peso de la burocracia digital. Sin embargo, ese exoesqueleto solo lo puede manejar alguien que sepa caminar por sí mismo.
La interactividad y la integración de modelos de lenguaje mediante API son la diferencia entre formar a un administrativo que rellena casillas por inercia y a un profesional capaz de extraer valor del caos informativo.
He marcado el camino. Ahora solo queda que el alumnado esté a la altura del reto y entienda que la última palabra siempre debe ser humana.